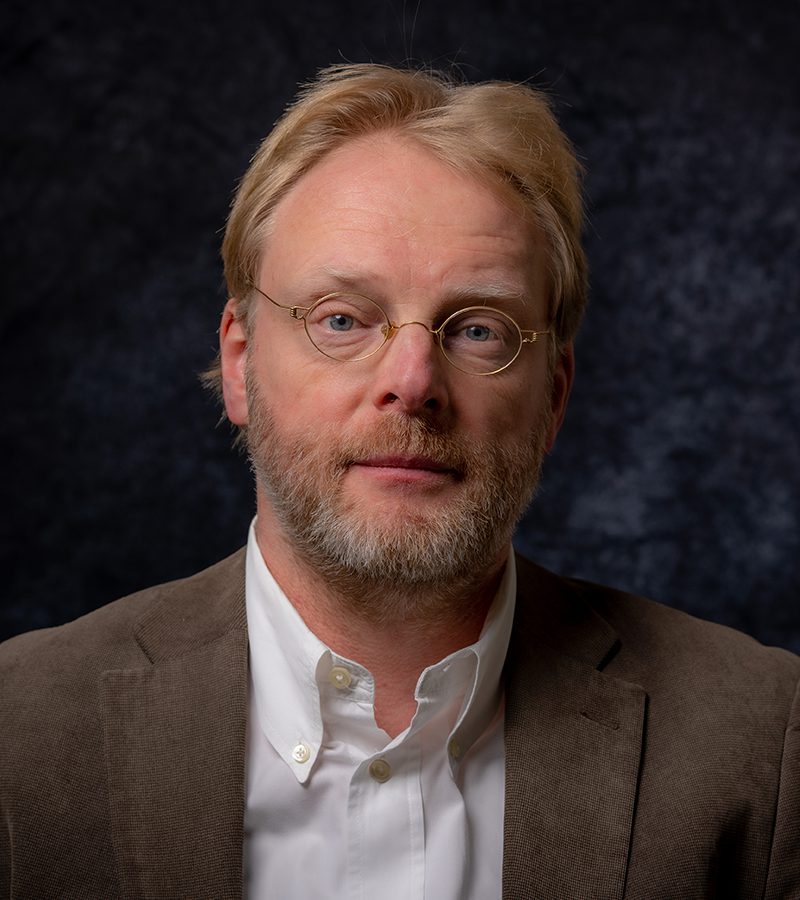
Erik de Jong, Tesorion: “Denk bij cybersecurity ook aan de operationele weerbaarheid”
Bedrijven denken vaak goed na over hoe zij zich tegen cyberaanvallen moeten beschermen, maar het is vaak nog niet altijd duidelijk of alle genomen maatregelen wel echt werken. Operationele weerbaarheid is daarom een verdere uitwerking van de cybersecuritystrategie. Een goed inzicht is belangrijk, maar laat vaak nog te wensen over. Hoewel wetgeving hierbij gaat helpen, moet operationele weerbaarheid zich vooral in de praktijk bewijzen, stelt Erik de Jong van Tesorion.

Bedrijven denken vaak goed na over hoe zij zich tegen cyberaanvallen moeten beschermen, maar het is vaak nog niet altijd duidelijk of alle genomen maatregelen wel echt werken. Operationele weerbaarheid is daarom een verdere uitwerking van de cybersecuritystrategie. Een goed inzicht is belangrijk, maar laat vaak nog te wensen over. Hoewel wetgeving hierbij gaat helpen, moet operationele weerbaarheid zich vooral in de praktijk bewijzen, stelt Erik de Jong van Tesorion.
De meeste bedrijven hebben tegenwoordig een cybersecuritystrategie. Zeker nu cyberincidenten een grote impact kunnen hebben op de bedrijfsvoering. Zoals bij het Openbaar Ministerie (OM) in 2025, Odido en Ahold Delhaize dit jaar en recent de kwetsbaarheden in PHP-code.
Preventie is voor cyberincidenten belangrijk, maar minstens zo belangrijk is ook hoe je ‘terugveert’ als het wel misgaat. “Dit is cyberweerbaarheid”, zegt Erik de Jong, Chief Research Officer (CRO) bij securityspecialist en MSSP Tesorion. “Dit betekent dat je snel zaken moet herkennen als die fout gaan en op de juiste manier reageren zodat de impact klein blijft.”
Operationele weerbaarheid
“De gevolgen van een incident wil je zo klein mogelijk houden. Dit is disaster recovery en business continuity: systemen herstellen na een incident en ervoor zorgen dat de organisatie kan blijven functioneren. Beide zijn belangrijke onderdelen van cybersecurity. Bij de meeste bedrijven is deze business recovery, oftewel bedrijfscontinuïteit, vaak prioriteit nummer één: welke zaken zijn kritiek en wat mag er bij een cyberincident niet uitliggen.”
Deze operationele weerbaarheid ziet er volgens De Jong vaak mooi uit op papier, maar blijkt in de praktijk vaak een probleem. “De operationele weerbaarheid is waar bedrijven merken of alle cybermaatregelen werken of niet. Bedrijven hebben hiervoor een goed overzicht nodig van hun IT-omgeving en partnerlandschap, zodat zij weloverwogen keuzes kunnen maken voor de gewenste continuïteit en de te nemen maatregelen.”
Dit overzicht vormt de basis voor keuzes als back-upstrategie en afspraken met externe leveranciers. “Echte weerbaarheid draait om de hele keten: zoveel mogelijk incidenten voorkomen, maar vooral ook zien wat er precies gebeurt en daarop reageren. Je moet op al die vlakken inzicht hebben en kunnen handelen. Zodat uiteindelijk de operationele impact zo klein mogelijk is.”
Ontbrekend inzicht
Dit inzicht is bij veel bedrijven vaak nog onvolledig, stelt De Jong. Vooral op technisch vlak. “Denk aan edge-apparatuur die op één of andere manier buiten de boot is gevallen en niet van updates wordt voorzien of een server die uit het oog is verloren.”
“Andere uitdagingen zijn het ‘hardenen’ van de (algemene) infrastructuur of cloudomgevingen tegen hacks en aanvallen die via software plaatsvinden. Daarnaast nemen ook identiteitsaanvallen toe. Dit zijn echt de grote aanvalswegen naar binnen. Duidelijk asset management is daarom noodzakelijk, maar ook zicht op identiteiten.”
Ecosysteem ook belangrijk
“Vergeet ook niet het hele (partner)ecosysteem”, gaat De Jong verder. “Bedrijven werken nooit autonoom. Ze hebben meerdere IT- of cloudleveranciers die hard- en software of diensten leveren maar daarnaast ook andere leveranciers die cruciaal zijn voor de bedrijfscontinuïteit van de organisatie. Een cybersecurity-incident in deze keten en de impact daarvan op de operationele activiteiten worden nog vaak onderschat.”
“Het is belangrijk dat bedrijven hun leveranciers rangschikken op relevantie voor de organisatie. Met wie praat je als eerste over hoe zij hun digitale weerbaarheid hebben ingericht? Wat zijn de mogelijke risico’s en hoe wordt er bij incidenten geïnformeerd?”
Volledig inzicht in de IT-omgeving en het bijbehorend ecosysteem is complex. “Je moet tot op bit en byte weten hoe je organisatie eruit ziet. Er zit zoveel technische diepte achter. Als het management deze complexiteit begrijpt, gaat het management ook begrijpen waarom deze investeringen nodig zijn”, geeft De Jong aan.
Wetgeving geen overkill
Bedrijven besteden hier gelukkig steeds meer aandacht aan, ook omdat wetgeving hen dwingt na te denken over cyber- en operationele weerbaarheid. Denk aan de NIS2-wetgeving, sinds kort via de Cyberbeveiligingswet (Cbw) en de Wet weerbaarheid kritieke entiteiten (Wwke) in Nederland verplicht, maar ook de Europese Cyber Resilience Act (CRA) en de financiële DORA-wetgeving stellen eisen. Is al deze wetgeving geen ‘overkill’?
Erik de Jong van Tesorion is hierover stellig: “Op het gebied van wetgeving redeneren veel bedrijven heel doelgericht: hoe ga ik hieraan voldoen? Vanuit continuïteitsperspectief is de vraag: “Hoe word ik weerbaarder?” belangrijker. Voldoen aan de wetgeving is daarvoor een goede eerste stap.”
“Er is wetgeving nodig, omdat als je het aan de markt overlaat, de vergroting van die weerbaarheid niet werkt. Met de komst van de AVG constateerden we dat wetgeving als stok achter de deur wel werkt. De verplichting om persoonsgegevens goed te beschermen en datalekken te melden, leidden in veel gevallen tot een hogere weerbaarheid. En dat gaat straks ook gelden voor Cbw, de Wwke en de CRA.”
“Vooral de Cbw zorgt ervoor dat bedrijven geen lijstjes afvinken en zich daarmee compliant verklaren. Deze wet zegt heel duidelijk dat bedrijven risicogebaseerd moeten werken. Je moet zelf besluiten welke maatregelen logisch zijn en welke niet. En dat moet je later aan de toezichthouder kunnen uitleggen.”
Zelf nadenken
“Het voordeel voor bedrijven is dus dat zij gedwongen worden zelf na te denken. En ook bepaalde maatregelen achterwege te laten als zij die zelf niet nodig vinden. Bij een vinkenlijstje zijn er altijd zaken waarvan je denkt dat die niet op jouw bedrijf van toepassing zijn, maar je ze wel moet uitvoeren om compliant te zijn.”
“De afgelopen jaren is gebleken dat zonder wetgeving bedrijven zich over het algemeen niet voldoende inzetten voor hun cyber- en operationele weerbaarheid, omdat ze de noodzaak niet voelen. Pas als ze gehackt zijn, komen ze in actie. De huidige verplichtingen zijn daarom een echte stap vooruit”, concludeert De Jong.
Belangrijkste stappen
Tot slot vat Erik de Jong de belangrijkste stappen nog eens samen. “Ten eerste de achterkant: disaster recovery en business continuity. Bekijk deze opnieuw en besluit wat acceptabele uitvaltijden zijn, hoeveel data verloren mogen gaan en wat dit voor het bedrijf, toeleveranciers en klanten betekent. Wat moet er gebeuren als je weer van het begin af moet opbouwen? Hoeveel tijd en geld kost dat? Zorg ervoor dat de directie het hier volledig mee eens is, want dit zijn de kaders waarbinnen je opereert. Dit is echt de nummer één prioriteit.”
“Aan de ‘achterkant’ is het belangrijk te weten wat je aan de ‘voorkant ’hebt; het eerder genoemde asset management. Je moet zicht hebben, ondanks shadow IT, -cloud en -AI, op alles wat je aan IT hebt. Dit inzicht vormt de basis voor het patch management, vulnerability management en de pentesten. En voor de derde stap.”
Deze derde stap is: neem preventieve maatregelen en maatregelen op het gebied van detectie en response. Hierbij maak je afwegingen op basis van risico’s en beschikbaar budget. Het bewust accepteren van bepaalde risico’s hoort daar ook bij”, besluit De Jong.


Meer over Security


Over Floris Hulshoff Pol