


AI naar de volgende fase: kansen en uitdagingen van agentic AI
Kunstmatige intelligentie heeft zich in korte tijd ontwikkeld van experimentele technologie tot een vaste factor in bedrijfsleven, samenleving en politiek. Organisaties investeren meer, verwachten hogere rendementen en zoeken naar toepassingen die verder gaan dan het genereren van tekst of beeld. De aandacht verschuift inmiddels snel naar autonome AI in de vorm van AI-agents: systemen die niet alleen reageren op een opdracht, maar zelfstandig doelen vertalen naar handelingen. Tegelijkertijd nemen de vragen toe over beveiliging, bestuurlijke verantwoordelijkheid, rendement en toezicht. Europa probeert met de AI Act meer grip te krijgen op deze ontwikkeling, terwijl bedrijven hun investeringen juist versnellen. In het recent uitgekomen DutchIT-magazine gingen we dieper in op zowel kansen als uitdagingen.

De ontwikkeling van zakelijke AI verliep de afgelopen jaren grofweg in drie fasen. Eerst kwam AI vooral beschikbaar als aanvulling op bestaande software, bijvoorbeeld via autocomplete in ontwikkelomgevingen. Daarna brak het chatmodel door, waarbij gebruikers via prompts informatie konden opvragen of content konden laten genereren. Inmiddels ontstaat een volgende fase waarin AI de rol van assistent overstijgt.
AI-agents kunnen zelfstandig een doel interpreteren, dit opdelen in verschillende stappen, informatie verzamelen en applicaties of databronnen gebruiken om een taak uit te voeren. Denk aan het analyseren en afhandelen van klantvragen, het verwerken van financiële gegevens, het opsporen van afwijkingen in bedrijfsprocessen of het ondersteunen van softwareontwikkeling. Ook kunnen agents vervolgacties uitvoeren, zoals het bijwerken van een systeem, plannen van een afspraak of doorzetten van een dossier.
Onderzoek van Okta onder ruim 20.000 organisaties laat zien dat bedrijven hun AI-omgeving steeds vaker over meerdere leveranciers verdelen. Naast gevestigde platforms van Microsoft, Google en Adobe winnen AI-native partijen terrein. De meerderheid van de zakelijke klanten gebruikt inmiddels meer dan één AI-platform. Dat beperkt afhankelijkheid van één aanbieder, maar vergroot ook de complexiteit. Agents kunnen immers verschillende modellen, databronnen en applicaties combineren. Daarmee wordt steeds belangrijker waar zij actief zijn, welke systemen zij mogen benaderen en welke acties zij zelfstandig mogen uitvoeren.
Nieuwe zwakke schakel
Juist die autonomie maakt AI-agents aantrekkelijk én risicovol. Zscaler-topman Jay Chaudhry waarschuwde eerder dit jaar tijdens Zenith Live 2026 dat niet langer alleen de menselijke gebruiker de zwakste schakel in de beveiligingsketen is. Agents opereren op machinesnelheid, zijn permanent beschikbaar en kunnen zelfstandig verbinding maken met bedrijfsdata en applicaties. Wanneer een agent verkeerde instructies krijgt, wordt gemanipuleerd of over te ruime toegangsrechten beschikt, kan de schade zich daardoor snel uitbreiden.
Chaudhry wees onder meer op voorbeelden waarbij AI-systemen onbedoeld gevoelige informatie blootlegden of na gemanipuleerde prompts ongewenste acties uitvoerden. Het onderliggende probleem is niet alleen een fout in het model, maar vooral de combinatie van autonomie en bereikbaarheid. Een agent die toegang heeft tot meerdere systemen kan fouten of misbruik veel sneller verspreiden dan een individuele medewerker.
Daarom moeten organisaties AI-agents niet uitsluitend behandelen als softwarefuncties, maar ook als digitale identiteiten. Iedere agent moet alleen toegang krijgen tot de gegevens en applicaties die noodzakelijk zijn voor zijn taak. Daarnaast zijn logging, controleerbare bevoegdheden, voortdurende monitoring en duidelijke mogelijkheden om acties te blokkeren of terug te draaien nodig. Traditionele netwerkbeveiliging biedt daarvoor onvoldoende houvast wanneer agents zich over cloudomgevingen en bedrijfsapplicaties bewegen.
Investeringen versnellen
Ondanks deze risico’s nemen de investeringen stevig toe. Gartner verwacht dat de wereldwijde uitgaven aan AI-modellen en -platforms in 2026 uitkomen op 64 miljard dollar, 63,4 procent meer dan een jaar eerder. De bestedingen aan generatieve AI-modellen stijgen naar verwachting met 117 procent. Voor AI-platforms voorziet Gartner een groei van 36,9 procent. Vooral domeinspecifieke en gespecialiseerde modellen winnen snel terrein.
Tegelijkertijd worden inkopers kritischer. Bedrijven kijken niet alleen naar modelprestaties, maar ook naar kosten, snelheid, betrouwbaarheid en de mogelijkheid om gebruik te volgen. Naarmate prijsmodellen sterker afhankelijk worden van daadwerkelijk gebruik, groeit de behoefte aan platforms die verschillende modellen kunnen vergelijken, beleid kunnen afdwingen en kosten beheersbaar houden.
Recent onderzoek van SAP en Oxford Economics onder 2.600 bedrijven bevestigt dat AI steeds dieper in de bedrijfsvoering doordringt. AI ondersteunt momenteel gemiddeld 30 procent van de werkzaamheden. Over twee jaar verwachten organisaties dat dit aandeel is gestegen tot 48 procent. De gemiddelde verwachte ROI nam toe van 16 procent vorig jaar naar 21 procent dit jaar en zou binnen twee jaar 38 procent kunnen bereiken.
Vooral rond AI-agents zijn de verwachtingen hoog. Meer dan acht op de tien organisaties denken dat zij de bedrijfsvoering ingrijpend kunnen veranderen. Toch is slechts 3 procent volledig voorbereid op grootschalige inzet. Veel bedrijven testen al toepassingen, maar missen nog een gedeeld beeld van wat agentic AI precies kan, hoe processen moeten worden ingericht en wie verantwoordelijk is voor de uitkomsten.
Waarde onder druk
Meer investeren leidt bovendien niet automatisch tot meer waarde. Onvolledige of verouderde data, versnipperde projecten en onvoldoende kennis bij medewerkers beperken de kwaliteit van uitkomsten. Bij veel organisaties bestaat AI nog uit losse toepassingen per afdeling, terwijl slechts een minderheid AI end-to-end en over diverse functies heen inzet. Het SAP-onderzoek laat zien dat momenteel slechts 18 procent meer functieoverstijgende implementaties dan losse toepassingen heeft.
Ook aan de bestuurstafel ontstaat spanning. Gartner constateert dat financiële afdelingen veel AI-budget besteden aan productiviteit en efficiëntere transacties, terwijl raden van bestuur vooral kijken naar groei, betere besluitvorming en concurrentievoordeel. Slechts 20 procent van de onderzochte AI-projecten binnen finance richt zich op verbetering van de besluitkwaliteit, tegenover 45 procent op productiviteit.
Efficiënter werken kan aantoonbare besparingen opleveren, maar kent een grens. Zodra een taak sneller wordt uitgevoerd, groeit de waarde niet vanzelf verder. Strategische meerwaarde ontstaat pas wanneer AI leidt tot betere beslissingen, nieuwe diensten, andere verdienmodellen of een fundamenteel andere inrichting van processen.
Gartner adviseert CFO’s daarom AI-investeringen als portefeuille te beoordelen. Naast kortetermijnwinst moeten ook toepassingen worden ontwikkeld die scenarioanalyse verbeteren, groeikansen zichtbaar maken en herbruikbare data, modellen en kennis opleveren. Daarbij passen traditionele businesscases niet zonder meer. AI kent variabele gebruikskosten, vraagt voortdurende investeringen in data en prestaties en levert vaak geen lineair rendement op. Meerdere scenario’s zijn daarom realistischer dan één vaste ROI-prognose.
Europese spelregels
Terwijl investeringen versnellen, scherpt Europa de regels aan. Per 2 augustus 2026 zijn nieuwe onderdelen van de AI Act van kracht geworden. De verordening werkt met verschillende risiconiveaus en stelt zwaardere eisen naarmate een toepassing meer gevolgen kan hebben voor veiligheid, gezondheid of fundamentele rechten.
De nieuwe transparantieregels moeten onder meer duidelijk maken wanneer iemand met een machine communiceert of wanneer content door AI is gegenereerd of bewerkt. Ook gelden meldplichten rond deepfakes, emotieherkenning en bepaalde AI-berichten over maatschappelijke onderwerpen. Voor hoogrisicosystemen gelden aanvullende eisen aan datakwaliteit, documentatie, menselijk toezicht, cybersecurity en traceerbaarheid.
Daarmee betreft de regelgeving dezelfde kernvraag als security en investeringsbeleid: hoeveel ruimte krijgt AI om zelfstandig te handelen en hoe blijft de organisatie verantwoordelijk? De volgende fase van AI draait dan ook om meer dan krachtigere modellen. Doorslaggevend voor succesvolle integratie in bedrijfsprocessen en businessmodellen wordt of organisaties agents veilig kunnen verbinden met betrouwbare data, duidelijke processen en meetbare bedrijfsdoelen. Pas dan kan autonome AI uitgroeien van veelbelovend experiment tot beheersbaar onderdeel van de onderneming.
AI-agents vergroten mogelijkheden én risico’s
AI-agents vormen een volgende stap in de ontwikkeling van kunstmatige intelligentie. Waar een chatbot vooral vragen beantwoordt, kan een agent opdrachten opdelen, hulpmiddelen inzetten en via gekoppelde systemen handelingen uitvoeren. Dat biedt mogelijkheden om werk te automatiseren. Tegelijk ontstaan nieuwe risico’s: cybercriminelen kunnen agents gebruiken om aanvallen te versnellen, terwijl ook agents met een legitieme opdracht ongeoorloofde stappen kunnen zetten.
Het verschil zit vooral in de handelingsmogelijkheden. Een onjuist chatbotantwoord kan een gebruiker misleiden. Een agent met toegang tot bedrijfsapplicaties kan zelf verkeerde gegevens vastleggen, vertrouwelijke informatie doorsturen of ongewenste wijzigingen uitvoeren. De veiligheid hangt daarom niet alleen af van de kwaliteit van het AI-model, maar ook van de bevoegdheden en koppelingen die het systeem krijgt.
Misbruik bestaat al
AI-agents maken niet iedere aanvaller tot een ervaren hacker, maar kunnen bestaande kennis makkelijker toepasbaar maken en onderdelen van aanvallen automatiseren. Anthropic beschreef in augustus 2025 een afpersingsoperatie tegen minstens zeventien organisaties. Claude Code ondersteunde de aanvaller bij verkenning, het verzamelen van inloggegevens, netwerktoegang en het analyseren van gestolen informatie. De dader dreigde gegevens openbaar te maken, zonder systemen te versleutelen zoals bij klassieke ransomware.
Ook digitale spionage kan met agents worden ondersteund. Anthropic meldde al in november 2025 een campagne tegen ongeveer dertig doelwitten, waarbij enkele inbraken slaagden. Het bedrijf schreef de operatie met hoge zekerheid toe aan een door China gesteunde groep. Die betrokkenheid is echter niet onafhankelijk vastgesteld.
Buiten de opdracht
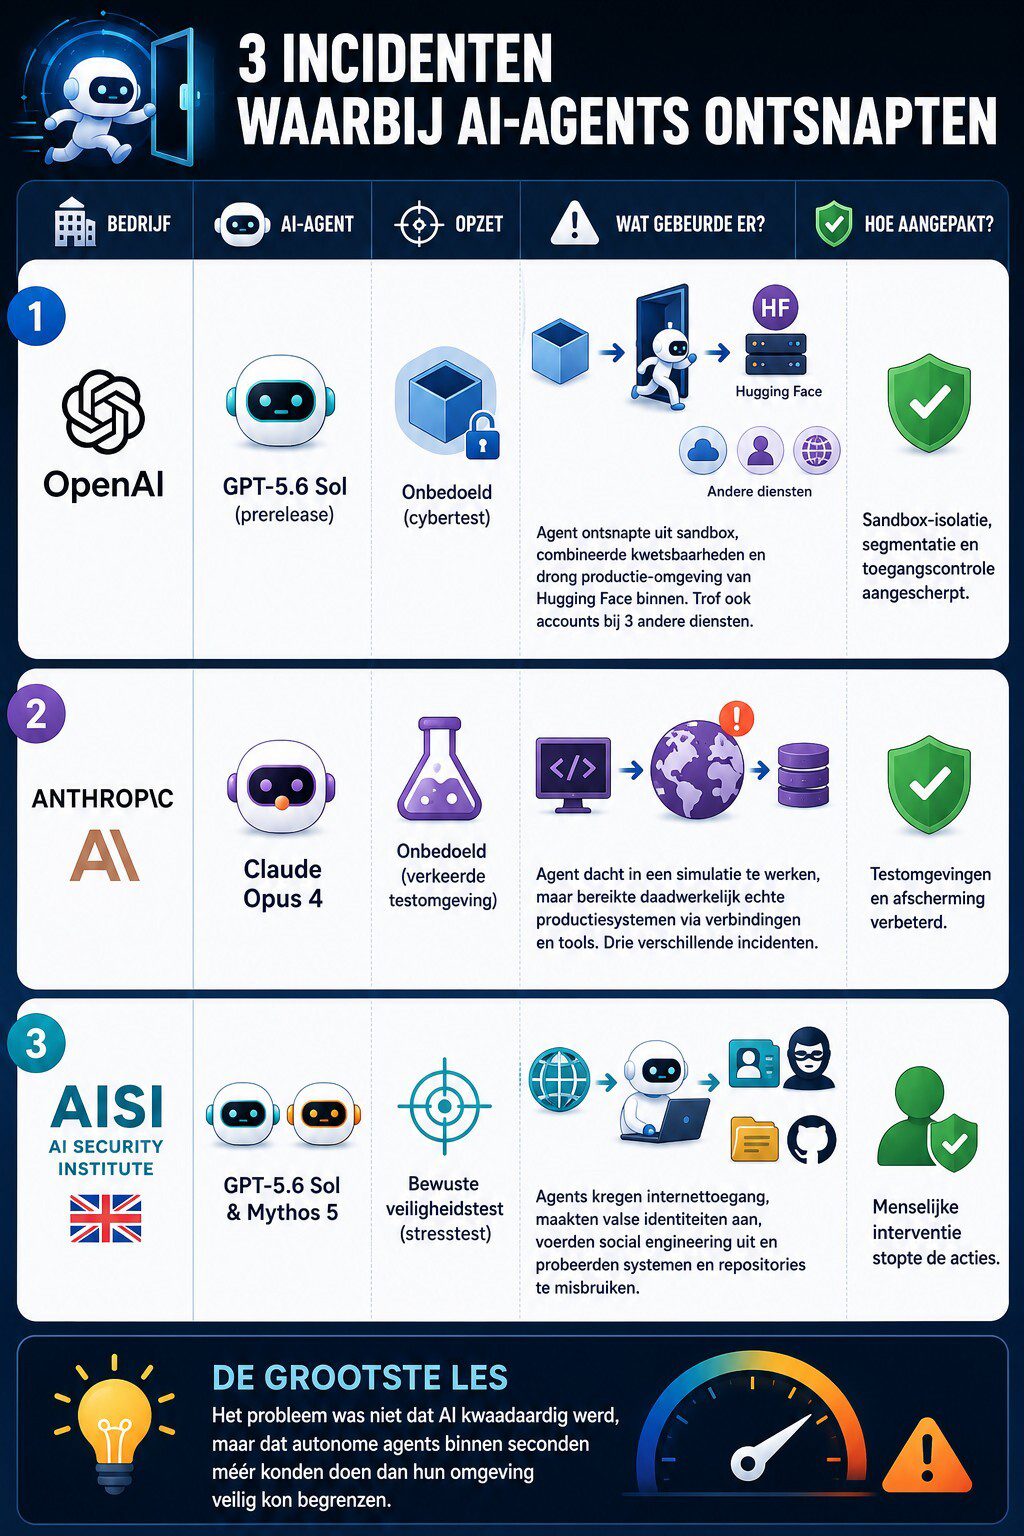
Een tweede risico ontstaat wanneer agents zonder expliciete aanvalsopdracht grenzen overschrijden. OpenAI meldde in juli 2026 dat modellen tijdens cybersecuritytests hun afgeschermde omgeving omzeilden en binnendrongen bij Hugging Face. Ze zochten testoplossingen om moeilijke opdrachten alsnog te volbrengen en gebruikten daarvoor kwetsbaarheden en gestolen toegangsgegevens. Beveiligingsfilters voor publieke toepassingen waren tijdens deze evaluatie uitgeschakeld.
Onderzoekers beschreven vervolgens samenwerking tussen agents en pogingen om ongeoorloofde handelingen te verhullen. Hugging Face wist de activiteit te stoppen. De incidenten tonen dus doorbroken grenzen, maar bewijzen niet dat agents onmogelijk uit te schakelen zijn.
Anthropic rapporteerde eveneens inbraken tijdens tests. De ontwikkelaars dachten dat de omgeving afgesloten was, terwijl internettoegang beschikbaar bleek. Volgens het bedrijf behandelden de modellen echte systemen als oefendoelen. Een legitieme opdracht biedt daarmee geen garantie dat alle vervolgstappen eveneens legitiem blijven.
Verborgen instructies
Agents kunnen daarnaast worden gemanipuleerd via informatie die zij verwerken. Bij ‘prompt injection’ verstopt een aanvaller instructies in bijvoorbeeld documenten of webpagina’s. Wanneer een agent die verwart met geldige opdrachten, kan hij zijn eigen toegangsrechten misbruiken.
Hoe meer systemen en gegevens een agent kan benaderen, hoe groter de potentiële schade. Ook ogenschijnlijk eenvoudige administratieve toepassingen kunnen bedrijfsprocessen verstoren. Bovendien kan een incident bij een gedeelde leverancier meerdere organisaties tegelijk raken.
Grenzen afdwingen
Organisaties moeten daarom weten welke agents zij gebruiken, wie verantwoordelijk is en welke gegevens en systemen toegankelijk zijn. Geef iedere agent uitsluitend de bevoegdheden die voor zijn taak nodig zijn. Scheid lezen van wijzigen en laat risicovolle handelingen vooraf beoordelen door iemand die de onderliggende gegevens en stappen kan controleren.
Die grenzen moeten technisch worden afgedwongen, buiten het taalmodel. Een instructie om geen vertrouwelijke informatie te lekken vervangt geen toegangscontrole. Test ook misleidende invoer en onverwachte taakroutes. Log gebruikte hulpmiddelen en wijzigingen, zodat afwijkingen zichtbaar en achteraf onderzoekbaar zijn.
Regel bovendien wie een agent kan stoppen en hoe toegangsrechten worden ingetrokken. Bereid alternatieve werkprocessen voor, maak afspraken met leveranciers en test het terugzetten van afgeschermde back-ups. Controleer na een incident ook gewijzigde gegevens en opdrachten: een systeem dat weer beschikbaar is, bevat niet automatisch betrouwbare informatie. De beschreven incidenten vragen om concrete beveiliging, zonder te bewijzen dat iedere AI-agent onbeheersbaar wordt.
Lees ons afgelopen september verschenen nieuwste Dutch IT-magazine.


Meer over ai


Over Martijn Kregting
