MKB massaal doelwit van identiteitshacks
Het klassieke beeld van de cybercrimineel die met ingewikkelde code door een firewall heen breekt, is definitief achterhaald. "De aanvaller breekt niet meer in, hij logt in," stellen experts Serena Smolders (Sophos) en Stefan Sprenkels (Q-Feeds). In de radioshow De Staat van Security bij New Business Radio schoven zij aan bij presentator Richard Bordes om te spreken over de verschuiving van digitale beveiliging naar identiteitsbeheer en het belang van toegankelijke dreigingsinformatie voor het MKB.
Geen inbraak, maar een geldige sleutel
Het beeld van de firewall als onneembare kasteelmuur werkt niet langer. Uit het meest recente Active Adversary Report van beveiligingsbedrijf Sophos blijkt dat 79 procent van alle cyberaanvallen begint met een 'identity-based' aanval. De crimineel achterhaalt simpelweg de inloggegevens van een medewerker en wandelt digitaal naar binnen.
Smolders, Channel Account Executive bij Sophos, benadrukt in de uitzending dat de mens en diens identiteit de nieuwe 'perimeter' (de buitenste verdedigingslinie) zijn geworden. Toch betekent dit niet dat traditionele middelen zoals firewalls en endpoint-beveiliging bij het grofvuil kunnen. "Die blijven honderd procent belangrijk," aldus Smolders. "Je kunt niet alles op identiteit inzetten en de rest buiten de deur zetten. Die facetten moeten nauw samenwerken."
Wat Smolders bijzonder zorgen baart, is dat bij 59 procent van de onderzochte incidenten nog altijd multifactorauthenticatie (MFA) ontbrak. Een kwalijke zaak, vindt ze: "Gewoon in 2026. Ik zit hier met kippenvel als ik dat hoor. Het is geen rocket science en het hoeft niet duur te zijn." Ze ziet de oorzaak vooral in een gevaarlijke mix van onwetendheid en berusting. Veel bedrijven gaan er ten onrechte van uit dat ze tóch wel een keer slachtoffer worden en laten extra beveiligingslagen daarom maar zitten.
Stop de schuldvraag bij de medewerker
Ook de manier waarop over beveiligingsincidenten wordt gecommuniceerd, moet volgens Smolders op de schop. Zo wijst ze op een recente hack bij telecomprovider Odido, waar in de media met de beschuldigende vinger naar een individuele medewerkster werd gewezen. "Je kunt haar niet honderd procent verantwoordelijk maken," stelt Smolders. "De schuld ligt absoluut niet bij deze dame. Als bedrijf moet je zorgen dat de mensen op de werkvloer technisch ondersteund worden en gefaciliteerd worden met de juiste trainingen."
Als Smolders morgen de cyberbeveiliging van heel Nederland mocht aansturen, zou ze stoppen met de aanhoudende bangmakerij rondom cybersecurity. "Leg de kracht terug bij de IT-manager zelf. Die mensen weten prima wat ze doen en hebben er plezier in. Door ze constant bang te maken, haal je dat plezier weg."
Wel is ze realistisch over organisaties met een IT-afdeling die enkel tussen negen en vijf werkt: "Als je aanval buiten kantoortijden plaatsvindt, heb je een probleem. Dan heb je een 24/7 dienst nodig die dag en nacht monitort en ingrijpt." Volgens haar moet elke ondernemer direct antwoord kunnen geven op de vraag welke systemen bij een incident als eerste weer live moeten en hoe snel de organisatie weer operationeel is.
Threat intelligence voor het MKB is geen luxe
Dat cybercriminelen zich steeds vaker op het midden- en kleinbedrijf richten, is geen toeval maar pure strategie. Dat stelt Stefan Sprenkels, oprichter van het Hilversumse Q-Feeds. "Het MKB is low hanging fruit," legt hij uit. "Zonder tweestapsverificatie is inbreken simpel. Bovendien zijn tien kleine slachtoffers voor een crimineel vaak aantrekkelijker en makkelijker te pakken dan één grote multinational."
Q-Feeds ontstond uit frustratie over het feit dat hoogwaardige 'threat intelligence' (dreigingsinformatie) onbereikbaar was voor kleinere bedrijven. "Dreigingsinformatie is geen luxeproduct voor multinationals, maar iets waar elk bedrijf recht op heeft," vindt Sprenkels. "Negenennegentig procent van alle bedrijven heeft minder dan vijfhonderd medewerkers. Die hebben simpelweg het budget niet voor enterprise-oplossingen."
Het platform van Q-Feeds verzamelt dreigingsdata uit meer dan 2.500 wereldwijde bronnen, verrijkt deze met modellen zoals MITRE ATT&CK en ververst de dataset elke twintig minuten. Binnen vijf minuten worden deze updates automatisch naar de firewall van de klant gestuurd. "Het gaat niet om de hoeveelheid data, maar om de relevantie. Wij beschermen je tegen malafide activiteiten die je nu zelf nog niet kent."
Dat het concept werkt, blijkt wel uit de cijfers. Meer dan 5.400 klanten op zes continenten maken inmiddels gebruik van de Hilversumse technologie, waaronder vakantieparkenketen Landal GreenParks met 120 firewalls. De software is doorgelicht en opgenomen in de officiële integratiegidsen van Sophos en OPNsense. Alle data wordt in Nederland gehost. "Een principe én een verkoopargument," grijnst Sprenkels. "Nederlanders kopen nu eenmaal graag een Nederlands product."
Blik op de toekomst: AI-bots en de horizon van 2030
Gevraagd naar de toekomst voorzien beide experts grote veranderingen. Smolders verwacht een schifting op de IT-markt: leveranciers die weigeren samen te werken en elkaar blijven tegenwerken, zullen op termijn uit de markt verdwijnen.
Sprenkels schetst op zijn beurt een grimmiger scenario voor de nabije toekomst. "In 2030 boekt een crimineel net zo makkelijk een zwerm AI-bots als dat je nu een film kijkt via Netflix. Bedrijven worden dan 24 uur per dag op hoog niveau volautomatisch gescand en aangevallen. We zullen daar echt anders mee moeten omgaan."
Toch relativeert Smolders de rol van kunstmatige intelligentie in de cybercriminaliteit. De basis van de aanvallen verandert immers nauwelijks. "Een phishingmail bestond in de vorige eeuw ook al. AI zorgt er alleen voor dat het sneller gaat en dat de spelfouten er eindelijk uit zijn gehaald." Presentator Richard Bordes vat de kern van het probleem kort samen: de moderne cybercrimineel is niet per se slimmer dan de IT-manager. Hij is alleen sneller en heeft veel meer geduld.
Luister op Spotify naar de hele aflevering.
People Work Technology met Richard Bordes is iedere vrijdag te beluisteren via New Business Radio tussen 14 en 16 uur en later op Spotify.
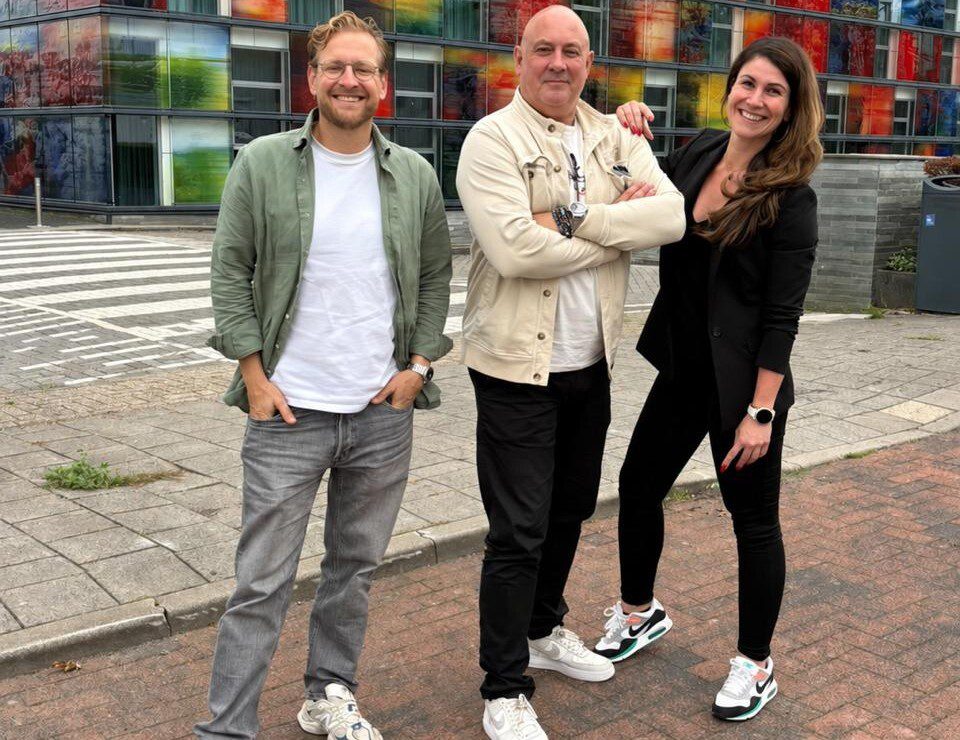
Foto VLNR: Stefan Sprenkels (Q-Feeds), Richard Bordes, Serena Smolders (Sophos)


Meer over People Work Technology


Over Witold Kepinski