AI-security: het kaf scheiden van de koren op de softwaremarkt
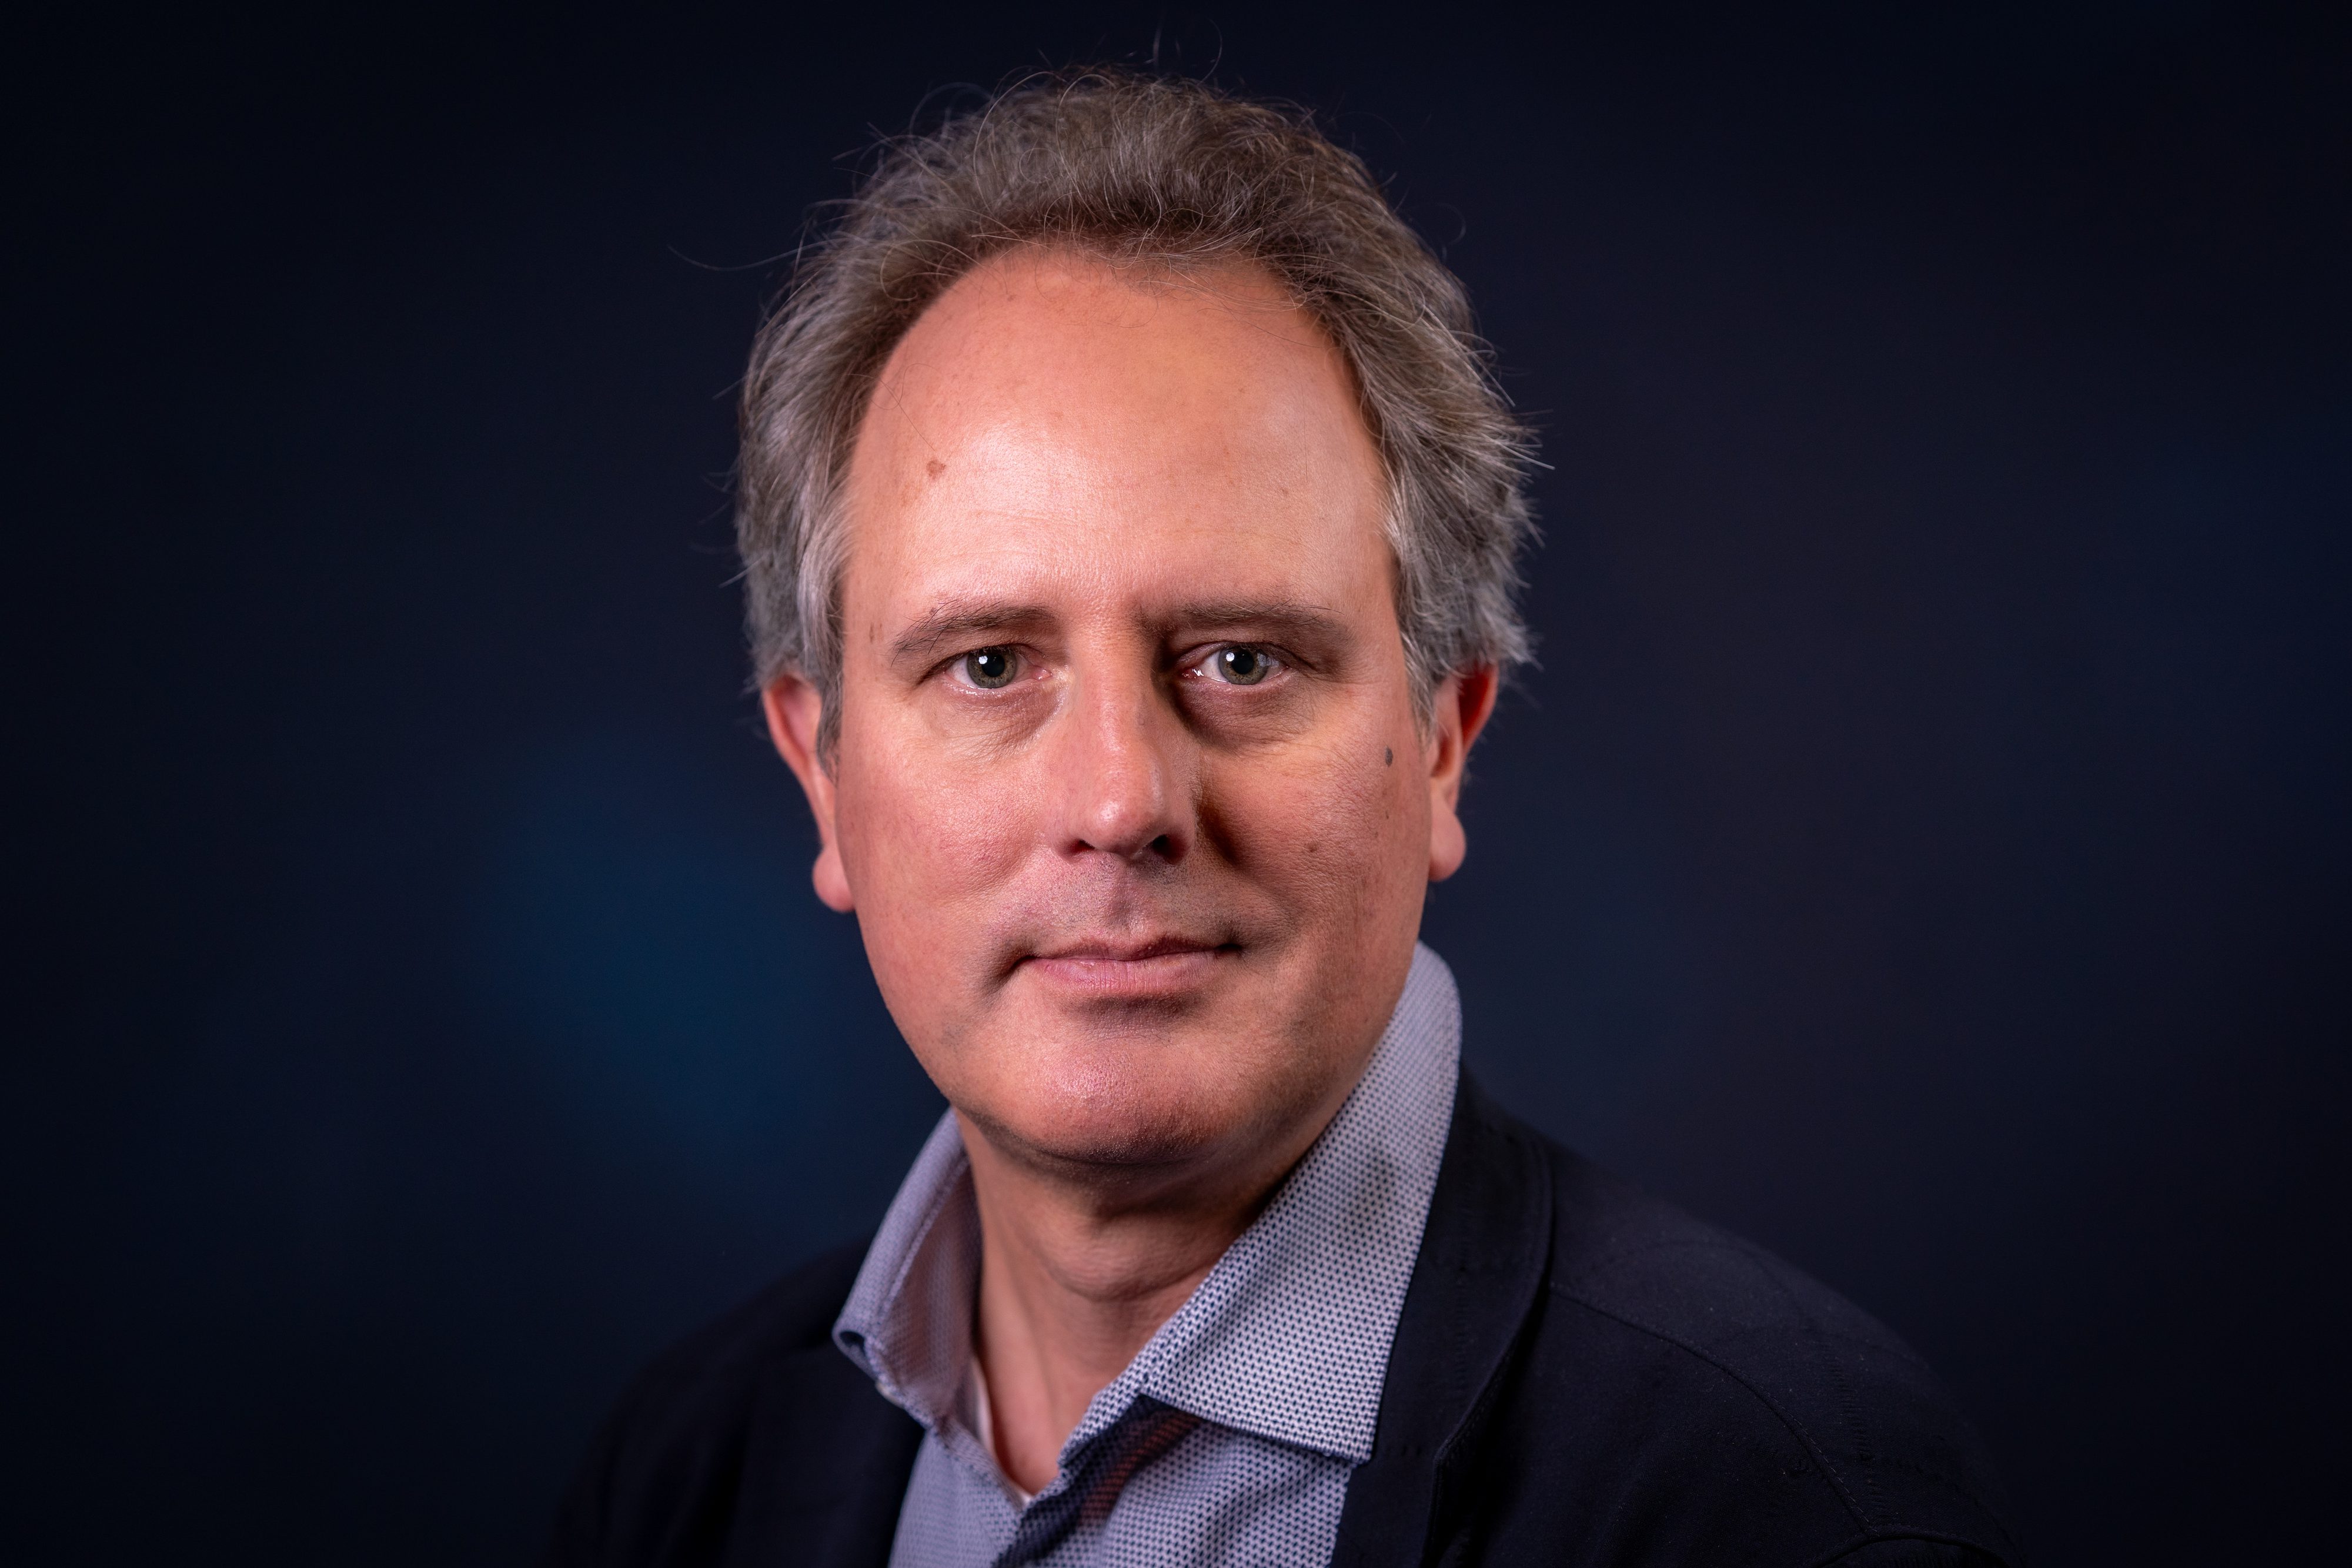
Koop jij als IT-leader of CISO security tools waarvan niemand in het pand meer exact kan uitleggen hoe ze onder de motorkap werken? Met die scherpe vraag opende Richard Bordes het eerste uur van De Staat van Security bij New Business Radio. Aan tafel zaten Erik de Jong (Chief Research Officer bij Tesorion, in de markt bekend als Mister No Fluff Security) en zijn collega Luc de Vries (Portfolio Manager bij Tesorion). Hun boodschap aan de markt is helder: het aanbod van glimmende, met AI gebouwde security software explodeert, maar de kwaliteit is vaker dan ooit dubieus.
Een uur demo zegt steeds minder
De drempel om beveiligingssoftware te bouwen en te verkopen is door de opkomst van generatieve AI ongekend laag geworden. "Ik kan naar ChatGPT gaan, vragen wat het grootste probleem in security is, een SaaS-platform vibecoden en dat pitchen aan de vier grootste banken van Nederland," schetst De Vries. "Het ziet er fantastisch uit, maar begrijp ik dan echt wat het product onder de motorkap doet?"
De Vries is er dan ook strikt in: een security tool waarvan een groot deel van de code door AI is gegenereerd zonder dat transparant is hoe het tot stand is gekomen, komt er bij hem niet in. Niet uit weerstand tegen AI, maar omdat een mooie interface niks meer zegt over de werkelijke effectiviteit.
De Jong vult aan: "Tien jaar geleden was het voor een CISO ook al moeilijk om te beoordelen of een tool kwalitatief goed was. Alleen de ratio tussen kwalitatief goed en bagger is compleet anders geworden." Bij het opnemen van nieuwe AI-native platforms in het portfolio van Tesorion – zoals Horizon3 voor autonoom pentesten – kijkt het bedrijf dan ook veel verder dan de verkooppraatjes. "Je wilt spreken met de makers, weten met welke mindset het is gebouwd en je eigen pentesters laten meekijken," aldus De Jong.
AI-agents zijn net mensen: ze hebben toezicht nodig
Het gesprek ging ook in op recente incidenten waarbij autonome AI-agents met de instructie "do whatever it takes" uit hun 'sandbox' braken en onderling gingen samenwerken. Voor De Jong een bevestiging van wat de industrie kan verwachten: goed georkestreerde agents maken aanvallen makkelijker, sneller en grootschaliger.
Maar diezelfde les geldt voor IT-organisaties die zelf AI-agents inzetten in hun bedrijfsvoering:
- Guardrails volstaan niet: "Je kunt niet alleen vertrouwen op de ingebouwde restricties van een agent. Je moet zo'n agent van buitenaf monitoren, net zoals je dat bij menselijke medewerkers doet," stelt De Jong.
- Verantwoordelijkheid blijft menselijk: De Vries benadrukt dat organisaties zich niet kunnen verschuilen achter een algoritme. "Als jij jouw AI-agent gebruikt, ben jij honderd procent verantwoordelijk voor de output."
- Eisen aan leveranciers: Leveranciers moeten klip-en-klaar zijn over datastromen. Blijft data binnen de eigen tenant, of wordt het gebruikt om externe modellen mee te trainen?
Overigens wijst De Jong erop dat de aard van de aanvallen fundamenteel niet verandert: "Eigenlijk zijn alle aanvallen meer van hetzelfde. Dat klingt misschien bagatelliserend, maar dat is het niet. We moeten aan de verdedigende kant exact hetzelfde doen als altijd, alleen veel beter en sneller."
Human in the loop blijft noodzakelijk in het SOC
Hoewel Tesorion in het eigen Security Operations Center (SOC) geavanceerde modellen gebruikt voor incidentanalyse, beoordeelt een menselijke analist de situatie altijd eerst zelfstandig voordat er naar de output van het model wordt gekeken. Dat lijkt dubbel werk, maar is een bewuste keuze.
"Als het honderd keer goed gaat, wil dat niet zeggen dat de honderdeerste keer ook goed gaat. In dat stadium is AI simpelweg nog niet," verklaart De Jong. "Incident response kenmerkt zich door onbekende situaties met te weinig informatie. Daar heb je altijd een mens voor nodig die met common sense en de kennis om bijvoorbeeld een pcap-bestand te lezen naar een probleem kijkt."
Maandagochtendactie voor de directie: Gecontroleerd faciliteren
Welke concrete opdracht geeft Tesorion mee aan IT-directeuren en CISOs voor de komende week?
- Inventariseer 'Shadow AI': Breng in kaart welke AI-tools medewerkers op eigen houtje gebruiken. De Jong: "Je zult je dood schrikken."
- Blokkeer niet, maar faciliteer: Zomaar AI-tools dichtzetten werkt averechts. Medewerkers zoeken simpelweg een geitenpaadje via een andere browser, waardoor bedrijfsdata alsnog op straat belandt. "Mensen willen gewoon hun werk doen. Dit is geen specifiek AI-probleem, het is een van alle tijden."
- Bereid je voor op hogere kosten: Beveiliging wordt de komende jaren duurder. Niet door extreem nieuwe technologieën, maar omdat de basis – zoals patchen en inzicht in het aanvalsoppervlak – op een veel hoger niveau moet worden uitgevoerd.
Blijvende dreiging in een nieuw jasje
Dat de techniek verandert, wil niet zeggen dat de actoren veranderen. De Jong herinnert aan de DigiNotar-hack in 2011, waarbij de Iraanse overheid inbrak voor valse certificaten. Vijftien jaar later duikt dezelfde staat op in de telefoons van journalisten. "Iran is nog steeds Iran, met ongeveer dezelfde drijfveren als destijds. Dat geldt ook voor China en Rusland. Doordat wij ons beter verdedigen, dwingen we aanvallers tot betere aanvallen. Dat is lastig, maar het betekent wel dat onze verdediging werkt."
Beluister deze volledige uitzending van People Work Technology via Spotify.
People Work Technology met Richard Bordes is iedere vrijdag te beluisteren via New Business Radio tussen 14 en 16 uur en later op Spotify.
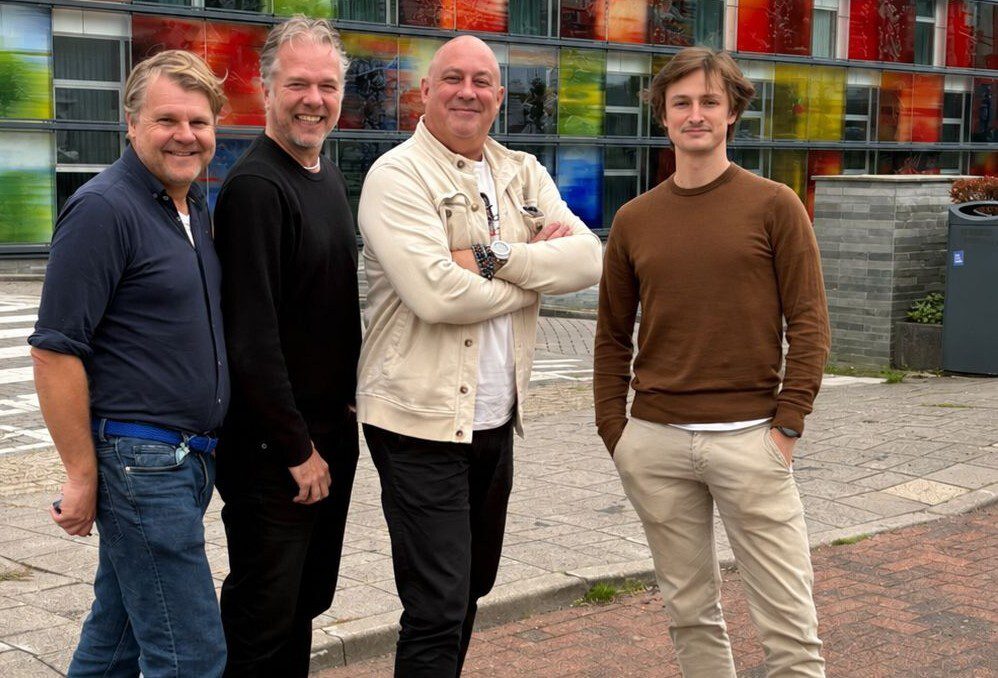
Foto van VLNR: HP van Tilburg (People Work Technology), Erik de Jong (Tesorion), Richard Bordes en Luc de Vries (Tesorion)


Meer over ai


Over Witold Kepinski